 Thailand
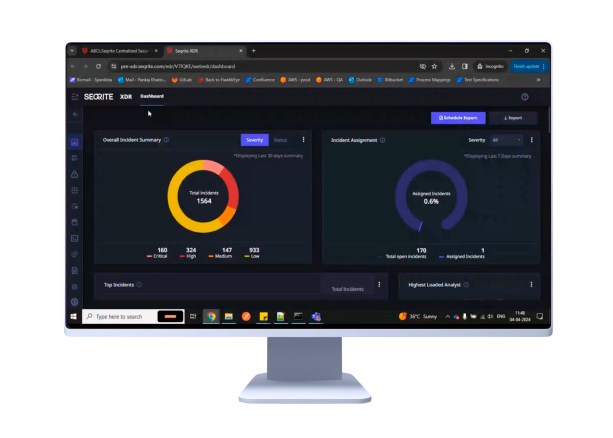
ภาพรวม Seqrite XDR
ภัยคุกคามทางไซเบอร์ฉลาดขึ้นเรื่อย ๆ โดยเฉพาะมัลแวร์หลบเลี่ยง การโจมตีแบบซีโร่เดย์ แบบไร้ไฟล์ และแบบกำหนดเป้าหมาย ซึ่งตรวจจับยากเพราะต้องเชื่อมโยงข้อมูลจากหลายแหล่ง Seqrite XDR (Extended Detection and Response) รวบรวมข้อมูลจากผลิตภัณฑ์ความปลอดภัยต่าง ๆ เข้าสู่แพลตฟอร์มปฏิบัติการความปลอดภัยแบบรวมศูนย์ ใช้การวิเคราะห์และระบบอัตโนมัติเพื่อรวม ปรับให้เป็นมาตรฐาน และเชื่อมโยงข้อมูล ทำให้ป้องกันข้ามจุดควบคุมได้แบบเรียลไทม์ ลดความซับซ้อน และช่วยให้ SOC แบบไฮบริดเป็นไปได้ในต้นทุนที่เหมาะสม
นอกจากนี้ Seqrite XDR ยังตรวจจับกระบวนการเข้ารหัสที่เป็นอันตราย และปิดกั้นก่อนที่จะรบกวนเครือข่าย
การเชื่อมต่อกับระบบอื่น
XDR เชื่อมข้อมูลจากผลิตภัณฑ์ของ Seqrite ได้แก่ Endpoint Protection, ZTNA, Data Privacy, ระบบบริหารความปลอดภัยแบบรวมศูนย์ และ EMM รวมถึงแหล่งข้อมูลของบุคคลที่สาม เช่น SIEM ไฟร์วอลล์ ระบบป้องกันคลาวด์ และเกตเวย์อีเมล เพื่อให้เห็นภาพเหตุการณ์เดียวตลอดเส้นทางการโจมตี
จุดเด่นของ Seqrite XDR
แพลตฟอร์มเดียวครบทุกการตรวจจับ
รวมการตรวจจับและตอบสนองภัยขั้นสูงไว้ในแพลตฟอร์มเดียว ไม่ต้องสลับหลายเครื่องมือ
แม่นยำและลดผลบวกลวง
ใช้แหล่งข้อมูลเฉพาะที่เน้นตรรกะการตรวจจับ ช่วยลดการแจ้งเตือนผิดพลาด
ระบบอัตโนมัติ SOAR และ Playbook
คัดแยกและตอบสนองอัตโนมัติตาม Playbook เพื่อใช้ทรัพยากรอย่างคุ้มค่า
การป้องกันหลายระดับด้วย ML/AI
เฝ้าระวังตลอด 24 ชั่วโมง ตรวจจับความผิดปกติของพฤติกรรม เชื่อมโยงเหตุการณ์อัตโนมัติ และปรับระดับความรุนแรงให้เหมาะสม
การจัดการการตอบสนองและ SLA
จัดการเหตุการณ์ ติดตาม SLA และดูแดชบอร์ด SOC โดยละเอียด
Threat Intelligence ที่ใช้ร่วมกัน
ใช้ข่าวกรองภัยคุกคามระดับโลกร่วมกับงานวิจัยภายในของ Seqrite เพื่อรับมือซีโร่เดย์และ APT
ค้นหาข้อมูลย้อนหลัง
ค้นหา IOC บนข้อมูลย้อนหลังเพื่อหาเหตุการณ์ที่อาจพลาดไป โดยจัดเก็บเหตุการณ์และการแจ้งเตือนได้สูงสุดประมาณ 180 วันตามที่ Seqrite ระบุ
ทีม MDR สนับสนุน
ทีม MDR ของ Seqrite ช่วยตอบสนองและเพิ่มกำลังให้ SOC ขององค์กร
การวิเคราะห์พฤติกรรมผู้ใช้ (UBA)
ตรวจจับพฤติกรรมผิดปกติแบบเรียลไทม์
เฝ้าดูกิจกรรมการเข้าสู่ระบบ เช่น การเดินทางที่เป็นไปไม่ได้หรือตำแหน่งที่ไม่คาดคิด
ตรวจจับความผิดปกติด้วย AI
ใช้ Machine Learning ระบุกิจกรรม เช่น การเข้าสู่ระบบจากอุปกรณ์ที่ไม่เป็นไปตามข้อกำหนดหรือการยืนยันตัวตนปัจจัยเดียว
แจ้งเตือนภัยคุกคามภายใน
แจ้งเตือนเมื่อบัญชีอาจถูกบุกรุกจากพฤติกรรมเสี่ยง
ข้อมูลเชิงลึกแบบบูรณาการและลดความเหนื่อยล้าจากการแจ้งเตือน
เชื่อมความผิดปกติของผู้ใช้กับข้อมูล endpoint และเครือข่าย เน้นกิจกรรมเสี่ยงสูงเพื่อลดผลบวกลวง
ทำไมต้องเลือก Seqrite XDR
จุดแข็งตามที่ Seqrite ระบุ ได้แก่ ประสบการณ์ด้านการป้องกัน endpoint มากกว่า 20 ปี ห้องปฏิบัติการวิจัยภายในที่จัดทำ IOC และกฎล่าสุดสำหรับภัยคุกคามในระดับท้องถิ่นและภูมิภาค การจัดเก็บข้อมูลที่ปรับให้คุ้มค่า การออกแบบตามกระบวนการของ SOC และระบบอัตโนมัติที่ช่วยลดภาระการคัดแยก โดย Seqrite รายงานว่าช่วยลดทรัพยากรคัดแยกอย่างน้อย 30% และลดปริมาณการแจ้งเตือนได้มากกว่า 50% ทั้งนี้ตัวเลขขึ้นกับสภาพแวดล้อมจริงของแต่ละองค์กร
Seqrite XDR ได้รับตรา AV-TEST Approved Advanced Endpoint Detection & Response สำหรับ Windows (ผลทดสอบ 07/2024) และยังช่วยให้ผู้ให้บริการ MSSP ดำเนินงานตรวจจับและตอบสนองแบบบริหารจัดการด้วยทรัพยากรที่น้อยลง
กรณีใช้งานและคำถามที่พบบ่อย
XDR เหมาะกับองค์กรแบบไหน
องค์กรที่ต้องการแทนการใช้ EDR และ SIEM แยกกัน ธุรกิจการเงินและสาธารณสุขที่ต้องตรวจจับการโจมตีหลายขั้นตอน ผู้ให้บริการ MSSP และทีมความปลอดภัยขนาดเล็กที่ต้องการลดงานคัดแยกแจ้งเตือน
XDR ต่างจาก EDR อย่างไร
EDR ครอบคลุม endpoint ส่วน XDR ขยายไปรวมเครือข่าย คลาวด์ อีเมล และตัวตนของผู้ใช้
ต้องมี SOC ของตัวเองหรือไม่
ไม่จำเป็น สามารถใช้บริการ Seqrite MDR เสริมกำลังทีมของคุณได้
ใช้เวลานำไปใช้งานนานแค่ไหน
ขึ้นกับจำนวนเครื่องและแหล่งข้อมูลที่ต้องเชื่อมต่อ ทีมงานจะเสนอแผนหลังสำรวจความต้องการ
ข้อมูลจำเพาะในหน้านี้อ้างอิงเอกสารข้อมูลผลิตภัณฑ์ของ Seqrite (ปี 2024) รุ่น เวอร์ชัน และฟีเจอร์อาจเปลี่ยนแปลงได้ โปรดยืนยันกับทีมขายก่อนสั่งซื้อ
ทำไมต้องจัดซื้อและวางระบบกับทีมของเรา
เราเป็นทีมในประเทศไทยที่ให้คำปรึกษา จัดหา ติดตั้ง และดูแลหลังการขายสำหรับโซลูชัน Seqrite สื่อสารได้ทั้งภาษาไทยและอังกฤษ ตั้งแต่ประเมินความต้องการ ขอใบเสนอราคา ทดลองใช้งาน (POC) ไปจนถึงอบรมผู้ดูแลระบบ
ขอใบเสนอราคาและ Demo
ติดต่อทีมขายเพื่อขอใบเสนอราคาและ Demo ฟรี ตอบกลับภายใน 1 วันทำการ ผ่านหน้า “ขอใบเสนอราคา” หรือโทรหาเราได้โดยตรง