 Thailand
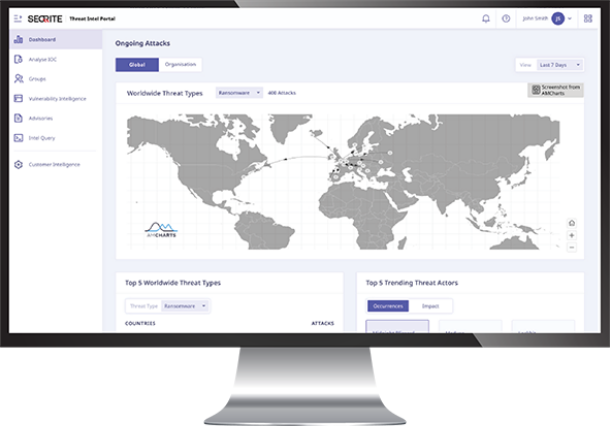
ภาพรวม Seqrite Threat Intelligence
Seqrite Threat Intelligence ให้ข้อมูลภัยคุกคามและตัวบ่งชี้การโจมตี (IOC) ที่ช่วยให้ทีมความปลอดภัยรู้ทันแนวโน้มและป้องกันเชิงรุกก่อนเกิดเหตุ ข้อมูลสามารถนำไปเสริมการตรวจจับใน EDR, XDR, SIEM หรือไฟร์วอลล์ขององค์กร
ฟีเจอร์และจุดเด่นหลัก
ฟีด IOC
ตัวบ่งชี้ เช่น IP โดเมน และแฮช สำหรับบล็อกหรือค้นหาในระบบ
เสริมการตรวจจับ
เพิ่มบริบทให้การแจ้งเตือนเพื่อจัดลำดับความสำคัญได้ดีขึ้น
รู้ทันแนวโน้มภัยคุกคาม
ติดตามเทคนิคและกลุ่มโจมตีที่เกี่ยวข้องกับภูมิภาค
อัปเดตต่อเนื่อง
ข้อมูลได้รับการปรับปรุงเป็นประจำเพื่อให้ยังใช้งานได้จริง
ตัวอย่างการใช้งานในองค์กรไทย
ทีม SOC ที่ต้องการเพิ่มคุณภาพการตรวจจับ
องค์กรที่ต้องการตรวจย้อนหลังหา IOC หลังมีข่าวภัยคุกคามใหม่
ผู้ให้บริการด้านความปลอดภัยที่ต้องการข้อมูลเสริมสำหรับลูกค้า
คำถามที่พบบ่อย
Threat Intelligence ต่างจาก EDR อย่างไร
Threat Intelligence คือข้อมูลภัยคุกคาม ส่วน EDR คือเครื่องมือตรวจจับบนเครื่อง ใช้ร่วมกันเพื่อผลลัพธ์ที่ดีขึ้น
เชื่อมกับระบบเดิมได้หรือไม่
ทีมงานประเมินการเชื่อมต่อกับ SIEM หรือไฟร์วอลล์ที่คุณใช้อยู่ก่อนเสนอแผน
ขอใบเสนอราคาอย่างไร
ติดต่อทีมขายผ่านแบบฟอร์มหรือโทรหาเรา
ทำไมต้องจัดซื้อและวางระบบกับทีมของเรา
เราเป็นทีมในประเทศไทยที่ให้คำปรึกษา จัดหา ติดตั้ง และดูแลหลังการขายสำหรับโซลูชัน Seqrite ลูกค้าสามารถสื่อสารเป็นภาษาไทยได้ตลอดกระบวนการ ตั้งแต่การประเมินความต้องการ การขอใบเสนอราคา การทดลองใช้งาน (POC) ไปจนถึงการอบรมผู้ดูแลระบบและการแก้ไขปัญหาหน้างาน
ขั้นตอนการนำไปใช้งาน
เริ่มจากการสำรวจจำนวนเครื่อง ระบบปฏิบัติการ และความเสี่ยงสำคัญขององค์กร จากนั้นทดลองใช้งานกับกลุ่มนำร่อง ปรับนโยบายให้เหมาะสม แล้วขยายผลทั้งองค์กรอย่างเป็นขั้นตอนเพื่อลดผลกระทบต่อผู้ใช้งาน และปิดท้ายด้วยการส่งมอบเอกสารและอบรมทีมดูแลระบบ
ขอใบเสนอราคาและ Demo
สนใจโซลูชันนี้สำหรับองค์กรของคุณ? ติดต่อทีมขายเพื่อขอใบเสนอราคาและ Demo ฟรี ทีมงานจะตอบกลับภายใน 1 วันทำการ ผ่านหน้า “ขอใบเสนอราคา” หรือโทรหาเราได้โดยตรง