 Thailand
ภาพรวม Seqrite EDR
ในยุคที่องค์กรทั้งภาครัฐและเอกชนตกเป็นเป้าหมายของภัยคุกคามขั้นสูง โซลูชันป้องกัน endpoint แบบเดิมมักไม่เห็นพฤติกรรมที่ผิดปกติมากพอที่จะตรวจจับและตอบสนองได้ทัน Seqrite EDR (Endpoint Detection and Response) แก้ปัญหานี้ด้วยการเก็บข้อมูลอย่างต่อเนื่องจากฮาร์ดแวร์ ระบบปฏิบัติการ และแอปพลิเคชัน ให้ทีมความปลอดภัยตรวจสอบการแจ้งเตือนและเหตุการณ์ย้อนหลัง สอบถามข้อมูลล่าสุดจากเครื่อง และตอบสนองได้ทั้งแบบอัตโนมัติและด้วยตนเอง
ความสามารถหลักของ Seqrite EDR
การตรวจสอบหลายขั้นตอน
วิเคราะห์เหตุการณ์ระบบด้วยการวิเคราะห์พฤติกรรมหลายชั้น การเทียบลายเซ็น และการตรวจจับด้วย ML
รองรับเครือข่ายออนไลน์และออฟไลน์
รองรับเครือข่ายไร้สายขั้นสูงสุดหรือเครือข่ายแยก สามารถอัปเดตกฎ พฤติกรรม และ IOC ได้ และตอบสนองตามนโยบายอัตโนมัติแบบออฟไลน์
ค้นหา IOC อัตโนมัติและด้วยตนเอง
ค้นหา IOC บนข้อมูลย้อนหลังด้วยข้อมูล Threat Intelligence ล่าสุดจากทีม Threat Intel ของ Seqrite และหน่วยงานภาครัฐ เช่น CERT-IN
ตัวสร้างกฎและกฎเกณฑ์
สร้างกฎเฉพาะขององค์กรเพื่อจับกิจกรรมที่สอดคล้องกับ MITRE หรือพฤติกรรมที่ผิดปกติของสภาพแวดล้อมคุณ
ประสานนโยบายการตอบสนองตามความเสี่ยง
กำหนดการตอบสนองแบบเรียลไทม์และออฟไลน์ พร้อมขอบเขตของการตอบสนองอัตโนมัติตามระดับความเสี่ยง ด้วยนโยบายมาตรฐานหรือแบบกำหนดเอง
โต๊ะทำงานสืบสวน
เจาะลึกรายละเอียดและบริบทของเหตุการณ์ สอบถามข้อมูลสดจากระบบ และไล่ดูรายการและแผนผังการแจ้งเตือนจากจุดเดียว
การจัดการเหตุการณ์
จัดการเหตุการณ์ผ่านรายการเหตุการณ์ ข้อมูลของ endpoint และผู้ใช้ พร้อมกำหนดการดำเนินการแก้ไข
แจ้งเตือนขั้นสูง แดชบอร์ด และรายงาน
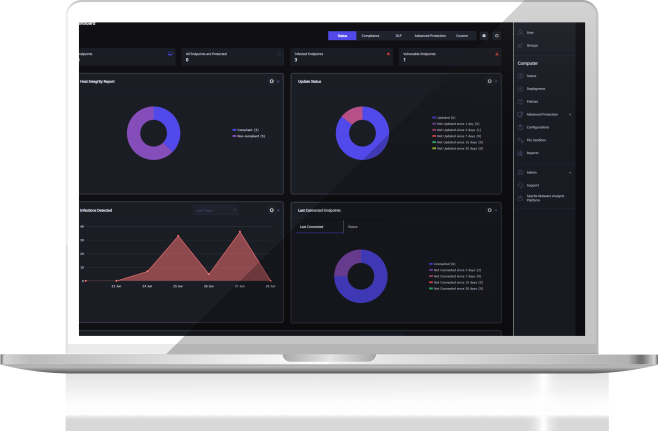
เชื่อมต่อกับ SIEM และส่งการแจ้งเตือนทาง SMS/อีเมล มีแดชบอร์ดสุขภาพระบบ เหตุการณ์สำคัญ เหตุการณ์ที่ได้รับผลกระทบ และอัตราผลบวกลวง พร้อมรายงานที่เทียบกับ MITRE TTP
ประโยชน์ของ Seqrite EDR
ป้องกันการโจมตีขั้นสูง
ตรวจสอบเหตุการณ์จากเซ็นเซอร์ผ่านการวิเคราะห์หลายขั้นตอน และบล็อกกิจกรรมน่าสงสัยทันที
หยุดมัลแวร์ก่อนสร้างความเสียหาย
การตอบสนองอัตโนมัติแบบเรียลไทม์ เช่น แยกเครื่องหรือหยุดโปรเซส ลดโอกาสที่ผู้โจมตีจะสำเร็จ
สืบสวนได้ละเอียดขึ้น
เก็บข้อมูลการรันสคริปต์ คำสั่ง และลำดับขั้นตอน ช่วยให้นักวิเคราะห์ใช้เวลาคัดแยกน้อยลง และรองรับข้อกำหนดด้านกฎหมายและมาตรฐาน
ลดการพึ่งพาทีมนิติเวชภายนอก
ทีมความปลอดภัยและทีมไอทีสืบสวนการโจมตีอย่างละเอียดได้ด้วยตนเอง
ค้นหาภัยที่ซ่อนอยู่ในข้อมูลย้อนหลัง
การโจมตีขั้นสูงมักซ่อนตัวนานหลายเดือน การเก็บข้อมูลเหตุการณ์ร่วมกับ Threat Hunting และ Threat Intelligence ช่วยค้นพบและตอบสนองได้ทัน
ข้อกำหนดของระบบ (เวอร์ชันภายในองค์กร)
| ส่วนประกอบ | ข้อกำหนด |
|---|---|
| Windows (64 บิต) | Windows 8.1, 10, 11, Server 2012, 2016, 2019, 2022 |
| macOS | โปรเซสเซอร์ Intel Core หรือ Apple M1/M2/M3 — macOS 10.14, 10.15, 12 และ 14 |
| Linux (64 บิต) | Fedora 32, Linux Mint 20, Ubuntu 17.04/20.04/22.10, CentOS 8/8.2, RHEL 8.1/8.2/9.1, openSUSE 15.1, Rocky Linux, Boss 8 |
| เซิร์ฟเวอร์ (สูงสุด 1,000 endpoint) | 3 เครื่อง: Worker 40 คอร์ / RAM 96 GB / ดิสก์ 3.7 TB, Master 4 คอร์ / 8 GB / 500 GB, Update Manager 2 คอร์ / 4 GB / 50 GB — ทั้งหมด Ubuntu 22.04 LTS |
ข้อมูลจำเพาะในหน้านี้อ้างอิงเอกสารข้อมูลผลิตภัณฑ์ของ Seqrite (ปี 2024) รุ่น เวอร์ชัน และฟีเจอร์อาจเปลี่ยนแปลงได้ โปรดยืนยันกับทีมขายก่อนสั่งซื้อ
การรับรองและกรณีใช้งาน
Seqrite ได้รับตรา AV-TEST Approved Advanced Endpoint Detection & Response สำหรับ Windows (ผลทดสอบ 07/2024) ตัวอย่างการใช้งาน: องค์กรที่เคยเจอเหตุแรนซัมแวร์และต้องตรวจจับให้เร็วขึ้น ทีม IT ที่เริ่มสร้างทีมความปลอดภัย และหน่วยงานที่ต้องการระบบในเครือข่ายแยกหรือออฟไลน์
คำถามที่พบบ่อย
EDR ต่างจากแอนตี้ไวรัสและ Endpoint Protection อย่างไร
แอนตี้ไวรัสเน้นป้องกันภัยที่รู้จัก ส่วน EDR เน้นมองเห็น สืบสวน และตอบสนองต่อพฤติกรรมน่าสงสัย ความสามารถ EDR ยังมีให้ในรุ่น EDR ของ Seqrite Endpoint Protection
ใช้ในเครือข่ายที่ไม่เชื่อมอินเทอร์เน็ตได้หรือไม่
ได้ Seqrite EDR รองรับเครือข่ายออฟไลน์ ทั้งการอัปเดตกฎ พฤติกรรม และ IOC และการตอบสนองอัตโนมัติ
ต้องใช้เซิร์ฟเวอร์ขนาดเท่าไร
เวอร์ชันภายในองค์กรรองรับสูงสุด 1,000 endpoint ต่อชุด ใช้ 3 เซิร์ฟเวอร์ตามตารางข้อกำหนดด้านบน ทีมงานช่วยประเมินให้ตามสภาพแวดล้อมของคุณ
ต้องมีทีม SOC ก่อนหรือไม่
ไม่จำเป็น หากยังไม่มีทีมเฝ้าระวัง สามารถพิจารณา Seqrite MDR ควบคู่กัน
ทำไมต้องจัดซื้อและวางระบบกับทีมของเรา
เราเป็นทีมในประเทศไทยที่ให้คำปรึกษา จัดหา ติดตั้ง และดูแลหลังการขายสำหรับโซลูชัน Seqrite สื่อสารได้ทั้งภาษาไทยและอังกฤษ ตั้งแต่ประเมินความต้องการ ขอใบเสนอราคา ทดลองใช้งาน (POC) ไปจนถึงอบรมผู้ดูแลระบบ
ขอใบเสนอราคาและ Demo
ติดต่อทีมขายเพื่อขอใบเสนอราคาและ Demo ฟรี ตอบกลับภายใน 1 วันทำการ ผ่านหน้า “ขอใบเสนอราคา” หรือโทรหาเราได้โดยตรง