 Thailand
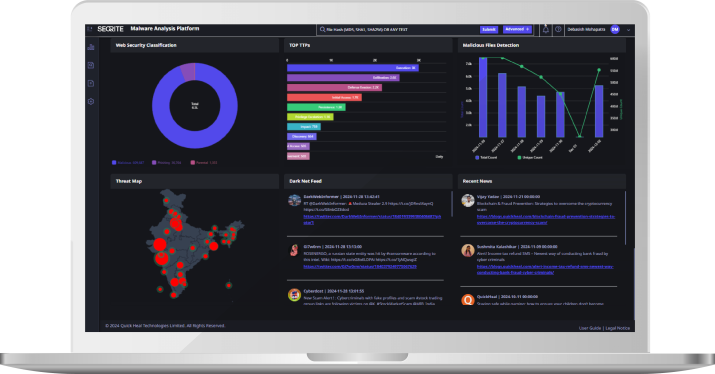
ภาพรวม Seqrite Malware Analysis Platform
Seqrite Malware Analysis Platform คือแพลตฟอร์มวิเคราะห์มัลแวร์แบบ sandbox สำหรับทีม SOC และ Incident Response ที่ต้องการตรวจสอบไฟล์น่าสงสัยในสภาพแวดล้อมที่แยกออกจากระบบจริง เพื่อทำความเข้าใจพฤติกรรม สกัด IOC และจัดทำรายงานสำหรับการตอบสนองเหตุการณ์
ฟีเจอร์และจุดเด่นหลัก
วิเคราะห์ใน sandbox
รันไฟล์น่าสงสัยอย่างปลอดภัยและสังเกตพฤติกรรมจริง
สกัด IOC
รวบรวมตัวบ่งชี้ เช่น โดเมน IP และแฮช เพื่อนำไปบล็อกหรือค้นหาในระบบ
รายงานเชิงลึก
สรุปพฤติกรรมและผลการวิเคราะห์เพื่อใช้ในรายงานเหตุการณ์
รองรับทีม SOC/IR
ช่วยลดเวลาตัดสินใจเมื่อพบไฟล์ที่ไม่แน่ใจว่าเป็นภัยหรือไม่
ตัวอย่างการใช้งานในองค์กรไทย
ทีม SOC ที่ต้องตรวจสอบไฟล์แนบอีเมลน่าสงสัย
ทีมตอบสนองเหตุการณ์ที่ต้องเข้าใจที่มาของมัลแวร์หลังเกิดเหตุ
หน่วยงานที่ต้องวิเคราะห์ไฟล์โดยไม่ส่งออกไปยังบริการภายนอก
คำถามที่พบบ่อย
ใช้งานยากหรือไม่
ออกแบบสำหรับนักวิเคราะห์ ทีมงานให้คำแนะนำและอบรมการใช้งานเบื้องต้น
ต่างจากแอนตี้ไวรัสอย่างไร
ไม่ใช่เครื่องมือป้องกันบนเครื่องผู้ใช้ แต่เป็นเครื่องมือวิเคราะห์เชิงลึกสำหรับนักวิเคราะห์
ขอ Demo ได้อย่างไร
ติดต่อทีมขายผ่านหน้าขอ Demo/POC
ทำไมต้องจัดซื้อและวางระบบกับทีมของเรา
เราเป็นทีมในประเทศไทยที่ให้คำปรึกษา จัดหา ติดตั้ง และดูแลหลังการขายสำหรับโซลูชัน Seqrite ลูกค้าสามารถสื่อสารเป็นภาษาไทยได้ตลอดกระบวนการ ตั้งแต่การประเมินความต้องการ การขอใบเสนอราคา การทดลองใช้งาน (POC) ไปจนถึงการอบรมผู้ดูแลระบบและการแก้ไขปัญหาหน้างาน
ขั้นตอนการนำไปใช้งาน
เริ่มจากการสำรวจจำนวนเครื่อง ระบบปฏิบัติการ และความเสี่ยงสำคัญขององค์กร จากนั้นทดลองใช้งานกับกลุ่มนำร่อง ปรับนโยบายให้เหมาะสม แล้วขยายผลทั้งองค์กรอย่างเป็นขั้นตอนเพื่อลดผลกระทบต่อผู้ใช้งาน และปิดท้ายด้วยการส่งมอบเอกสารและอบรมทีมดูแลระบบ
ขอใบเสนอราคาและ Demo
สนใจโซลูชันนี้สำหรับองค์กรของคุณ? ติดต่อทีมขายเพื่อขอใบเสนอราคาและ Demo ฟรี ทีมงานจะตอบกลับภายใน 1 วันทำการ ผ่านหน้า “ขอใบเสนอราคา” หรือโทรหาเราได้โดยตรง